4 min de lectureMis à jour le
Routed provider networks : segmenter le réseau OpenStack et limiter le broadcast
Un réseau, plusieurs segments, un domaine de diffusion par segment : comment fonctionnent les routed provider networks de Neutron, et la limitation levée dans la release Zed pour les hôtes multi-segments.
Par Sahid Orentino Ferdjaoui
Une segmentation réseau efficace pour les entreprises
Les réseaux d'entreprise sont souvent complexes et exigeants. Neutron, le composant réseau d'OpenStack, y répond bien grâce aux routed provider networks. Fondée sur le concept de provider network, cette fonctionnalité ajoute un niveau de segmentation : le contrôle du trafic est plus fin, et la portée du domaine de diffusion (broadcast) est limitée — un avantage décisif à grande échelle.
Du provider network au routed provider network
Dans OpenStack Neutron, un provider network est un réseau virtuel mappé directement sur un réseau physique existant du data center, que l'on appelle la « fabric ». Les instances déployées peuvent ainsi communiquer avec des ressources extérieures à OpenStack.
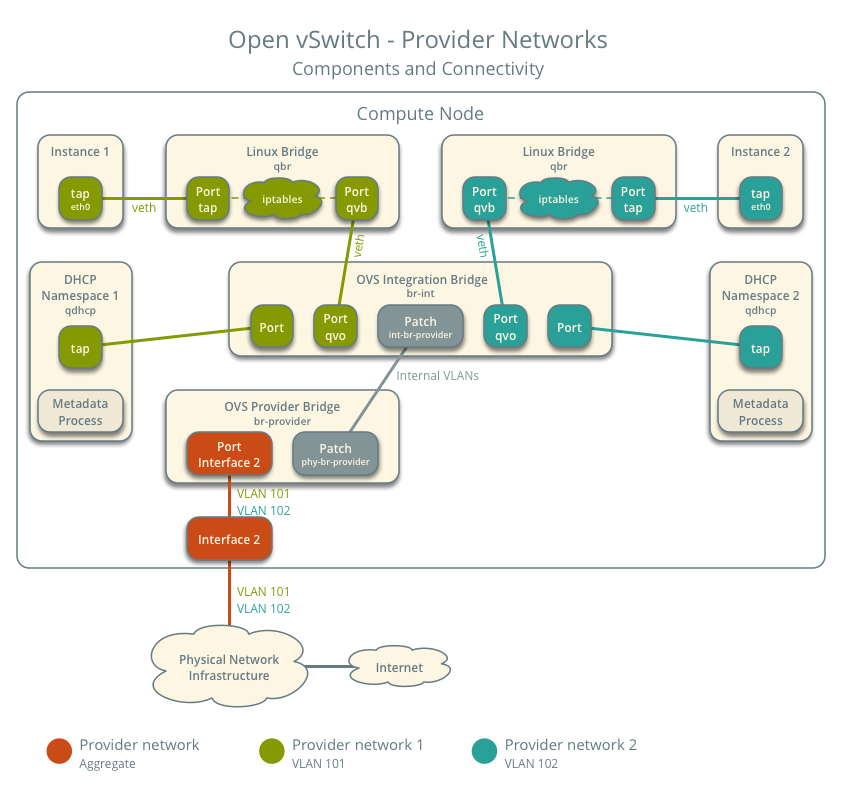
La fabric utilise généralement un VLAN dédié ; Neutron accepte aussi les configurations flat, sans VLAN.
Les provider networks sont simples et efficaces, mais ils ont un défaut dans les grands environnements : tous les nœuds appartiennent au même domaine de broadcast. Plus il grandit, plus il pose de problèmes de performance, et plus il est difficile d'isoler des groupes d'hôtes les uns des autres.
Un routed provider network lève ce défaut : un seul réseau Neutron représente plusieurs réseaux de niveau 2 — les segments — chacun avec son propre domaine de broadcast.
Segments et sous-réseaux
Un segment se définit par trois éléments : un nom de réseau physique (physnet), un type de segmentation (VLAN, par exemple) et un identifiant de segmentation. Chaque sous-réseau est rattaché à un segment ; chaque nœud de calcul doit avoir une connectivité directe à l'un des segments.
Les segments peuvent aussi être associés à des zones de disponibilité, par le biais d'agrégats Nova. La segmentation devient alors à la fois logique et physique, et elle crée des domaines d'erreur distincts : on peut limiter un routed provider network à une zone de disponibilité précise, et réduire ainsi l'impact d'une défaillance survenue dans une autre zone.
Sous le capot
Neutron s'intègre étroitement aux agrégats de Nova pour gérer les segments. Pour chaque segment créé, il génère un agrégat Nova nommé d'après l'UUID du segment : le lien entre le segment et les hôtes qui y sont rattachés reste ainsi explicite, et l'ordonnanceur de Nova place les instances là où le segment est accessible.
Quand un hôte est rattaché à un réseau, l'agrégat associé est mis à jour pour l'inclure. L'association de l'hôte au segment passe par le physnet configuré dans l'agent Neutron de l'hôte.
Voici un exemple, tiré de la documentation Neutron, qui crée un réseau à deux segments :
# Premier segment, créé avec le réseau
openstack network create --share --provider-physical-network provider1 \
  --provider-network-type vlan --provider-segment 2016 multisegment1

# Nommer le premier segment (son UUID : openstack network segment list --network multisegment1)
openstack network segment set --name segment1 <uuid-du-segment>

# Second segment, sur un autre réseau physique
openstack network segment create --physical-network provider2 \
  --network-type vlan --segment 2017 --network multisegment1 segment2

# Un sous-réseau par segment
openstack subnet create --network multisegment1 --network-segment segment1 \
  --ip-version 4 --subnet-range 203.0.113.0/24 multisegment1-segment1-v4
Une limitation qui n'en est plus
Dans la première implémentation, un nœud de calcul ne pouvait avoir une interface que sur un seul segment d'un réseau multi-segments. Pour étendre une plage d'adresses ou réduire un domaine de broadcast, les opérateurs n'avaient que deux issues : créer de nouveaux réseaux, au détriment de l'expérience utilisateur, ou agrandir le domaine de diffusion, ce qui ne passe pas à l'échelle.
Cette évolution a été spécifiée par l'auteur de cet article, avec le soutien de la Société Générale, et livrée dans la release Zed. Elle permet à un hôte d'être relié à plusieurs segments d'un même réseau, y compris sur le même réseau physique. Concrètement :
- L'agent OVS accepte plusieurs segments par réseau. Le gestionnaire de VLAN, qui indexait ses correspondances par identifiant de réseau, utilise maintenant le couple réseau / segment.
- Le DHCP : un agent DHCP ne gérait qu'un domaine par réseau. Plutôt que de compliquer le processus existant, la solution retenue lance un processus DHCP par couple réseau / segment.
- L'impact à la mise à jour : sur un déploiement qui utilisait déjà des routed provider networks, deux processus DHCP coexistent — l'ancien et le nouveau. L'opérateur doit retirer l'ancien port via l'API.
Un seul réseau peut donc porter plusieurs sous-réseaux, chacun rattaché à un segment différent : on parle de réseaux multi-segments.